Uw infrastructuur in de gaten houden, beveiligingslekken dichten voordat aanvallers ze ontdekken, uw verdedigingsmechanismen en uw medewerkers testen, ervoor zorgen dat alles blijft draaien en reageren op het moment dat het er echt toe doet, elke dag, 24/7.
Een strategie en de juiste technologie werken alleen als ze actief worden bewaakt, getest, onderhouden en verdedigd wanneer er iets misgaat. Dat is de rol van Continuous Operations. Ons SOC bewaakt uw infrastructuur dag en nacht. We verkleinen risico’s voordat deze worden misbruikt, testen voortdurend de beveiliging en trainen uw medewerkers. En mocht het toch misgaan? Ons DFIR-team grijpt direct in zodra u ons nodig hebt.Wilt u een partner die dag en nacht voor u klaarstaat?
Kun je je zwakke plekken ontdekken voordat aanvallers dat doen?
We scannen en verkleinen voortdurend uw aanvalsoppervlak, voordat aanvallers er misbruik van kunnen maken.
INCIDENT RESPONSE
Bent u voorbereid als er zich een incident voordoet?
Bij een beveiligingsincident zorgt ons DFIR-noodteam voor forensisch onderzoek en herstel. Denkt u dat u wordt aangevallen? Neem dan onmiddellijk contact met ons op.
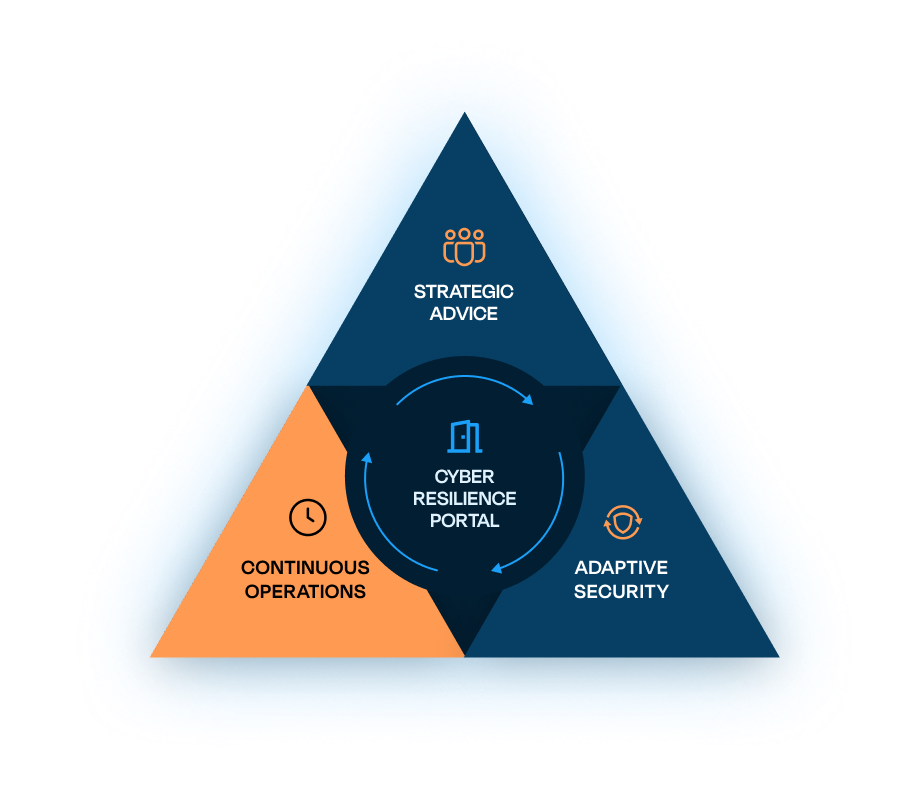
Het Cyber Resilience Portal biedt een gecentraliseerd overzicht van uw beveiligingsstatus, operationele weerbaarheid en interacties met Approach Cyber.
Een Security Operations Center (SOC) houdt uw infrastructuur 24 uur per dag in de gaten om bedreigingen in realtime op te sporen en te beoordelen, zodat incidenten worden opgemerkt en onder controle worden gehouden voordat ze uitgroeien tot een crisis.
Wat moet ik doen als mijn bedrijf gehackt wordt?
Neem onmiddellijk contact op met ons DFIR-team via onze 24/7-hotline. Schakel de getroffen systemen niet uit en wis de gegevens erop niet voordat u met ons team hebt gesproken. Het bewaren van bewijsmateriaal is belangrijk, maar het indammen van het incident is dat ook, en de juiste reactie hangt af van uw situatie. Wij begeleiden u bij de volgende stappen.
De Triangle of Cyber Resilience
Strategic Advice bepaalt uw strategie voor cyberweerbaarheid, Adaptive Security zet die om in de praktijk en Continuous Operations toetst ze dagelijks. Elke pijler sluit naadloos aan op de vorige.