
Riga, Letland, 30 oktober 2026. Het door het Europees Defensiefonds (EDF) medegefinancierde project FACT (Federated Advanced Cyber-Physical Test Range) hield van 28 tot 30 oktober 2026 zijn End of Project Demonstration (EoPD) in Riga, Letland. Het evenement bracht projectpartners, vertegenwoordigers van de Europese Commissie, relevante belanghebbenden en vertegenwoordigers van verschillende Europese ministeries van Defensie samen […]

Offline of beschermd? Het hoefde niet altijd zo te zijn. Een Web Application Firewall kan precies op de plek ingrijpen waar PHP2Shell toeslaat. Maar een WAF hebben is nog niet hetzelfde als beschermd zijn: het verschil zit in hoe hij is afgesteld. Wat je in de advisory leest Hoe de aanval werkt, en waarom […]

Wat er gebeurde Op 21 oktober 2026 bracht PHP fixes uit voor twee kritieke kwetsbaarheden, CVE-2026-109618 en CVE-2026-109619. Ze maken het mogelijk om op afstand code uit te voeren zonder in te loggen, met een CVSS v4.0-score van 9.2. Volgens PHP zijn alle installaties die webverzoeken verwerken getroffen, waaronder PHP-FPM, Apache mod_php en php-cgi. De […]

De CRA-meldplicht ging vroeger van start dan veel organisaties verwachtten. Sinds 11 september 2026 moeten fabrikanten van producten met digitale elementen die onder de CRA vallen, actief uitgebuite kwetsbaarheden en ernstige incidenten met impact op de productbeveiliging kunnen melden aan ENISA en de aangewezen CSIRT-coördinator, zoals het CCB in België. Voor veel organisaties is december […]
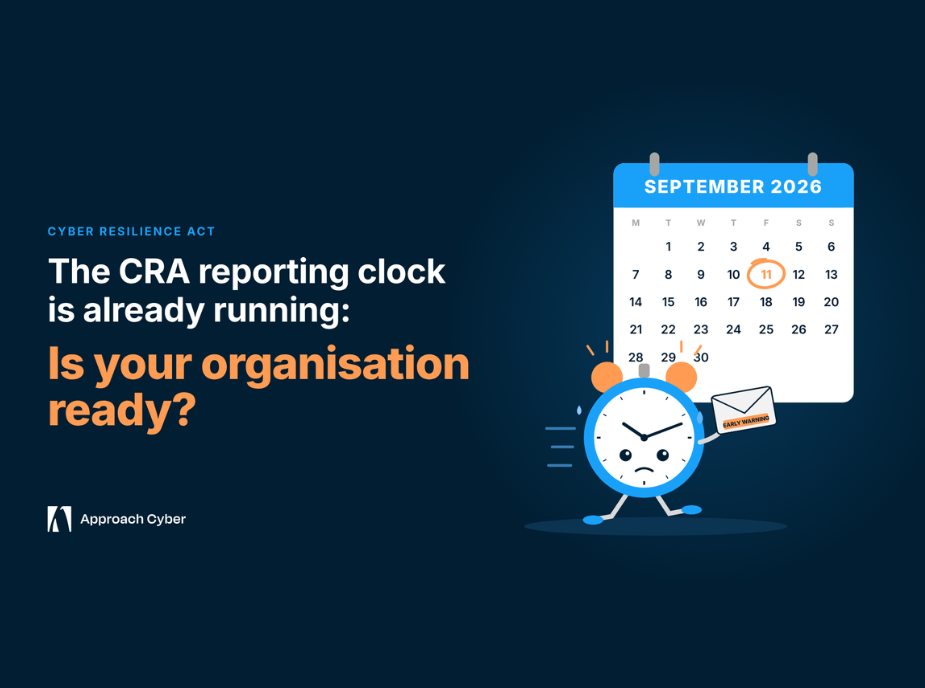
Voor veel organisaties wordt de CRA nog steeds geassocieerd met december 2027. Dat is het moment waarop de verordening op brede schaal van toepassing wordt op producten met digitale elementen die op de EU-markt worden gebracht. Maar de eerste operationele verplichtingen kwamen al eerder, en die zijn nu al van kracht. Waarom is 11 september […]
In een steeds digitalere en onvoorspelbare wereld volstaat preventie alleen niet meer. Als lokale, pragmatische cybersecuritypartner zorgen wij voor uw volledige cyberweerbaarheid, zodat u kunt rekenen op digitale gemoedsrust.
Drie pijlers. Eén veerkrachtig bedrijf.
Strategic Advice bepaalt de koers en helpt u onderbouwde beveiligingsbeslissingen te nemen. Adaptive Security zet die strategie om in de praktijk, dankzij ons soevereine AXS Guard-platform. Continuous Operations houdt uw verdediging doeltreffend en toetst dagelijks uw weerbaarheid. Elke pijler heeft op zichzelf waarde; samen vormen ze een totaalaanpak voor cyberweerbaarheid.


Bij Approach Cyber geloven we dat iedereen digitale gemoedsrust verdient. Geïnspireerd door deze visie is het onze missie om de digitale activa van onze klanten te beschermen, zodat zij zich kunnen richten op wat het belangrijkst is – hun bedrijf.
Ons doel is om de samenleving cybersereniteit te bieden zodat individuen en organisaties met vertrouwen door de digitale wereld kunnen navigeren. Als je onze toewijding om de digitale toekomst veilig te stellen deelt, nodigen we je uit om vandaag nog onze carrièremogelijkheden te verkennen.