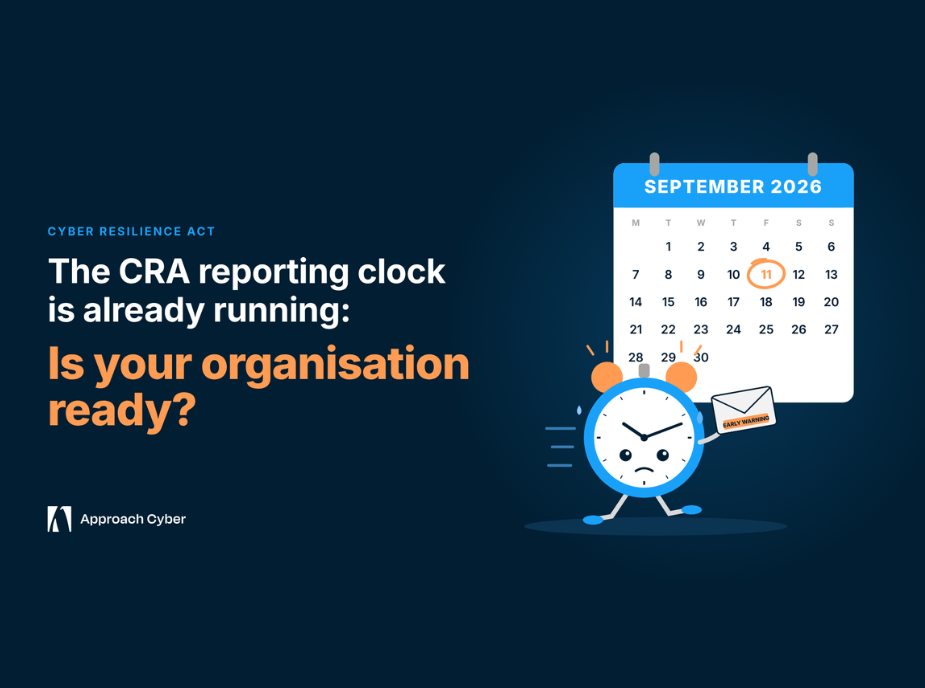
Voor veel organisaties wordt de CRA nog steeds geassocieerd met december 2027. Dat is het moment waarop de verordening op brede schaal van toepassing wordt op producten met digitale elementen die op de EU-markt worden gebracht. Maar de eerste operationele verplichtingen kwamen al eerder, en die zijn nu al van kracht.
Waarom is 11 september 2026 belangrijker dan december 2027?
De richtsnoeren van de Commissie van juli 2026 bevestigen dat de meldingsplichten ook gelden voor producten die al vóór 11 december 2027 op de markt zijn gebracht. De onmiddellijke vraag is dus niet langer alleen of jouw organisatie tegen 2027 een volledige CRA-conformiteit kan aantonen. De vraag is of ze vandaag al een productbeveiligingsincident onder strikte deadlines kan detecteren, beoordelen, escaleren en melden.
Zou jouw organisatie morgen een CRA-relevant productbeveiligingsincident kunnen vaststellen, documenteren en melden?
Wat moet er gemeld worden, en hoe snel?
| Trigger | Binnen 24 uur | Binnen 72 uur | Eindrapport |
|---|---|---|---|
| Actief uitgebuitte kwetsbaarheid | Vroegtijdige waarschuwing (Early warning) | Melding van kwetsbaarheid (Vulnerability notification) | Uiterlijk 14 dagen nadat een corrigerende of mitigerende maatregel beschikbaar is |
| Ernstig incident dat de productbeveiliging aantast | Vroegtijdige waarschuwing (Early warning) | Melding van incident (Incident notification) | Binnen één maand na de melding van het incident |
Meldingen worden ingediend via het Single Reporting Platform van ENISA. Getroffen gebruikers moeten ook worden geïnformeerd en, waar nodig, maatregelen krijgen om hun risico te beperken.
Waarom is dit een zakelijk vraagstuk voor het management, en niet alleen een compliance-taak?
Op het eerste gezicht klinkt rapporteren als een juridische of compliance-activiteit. In de praktijk is het rapport slechts de zichtbare uitkomst van een veel breder beveiligingsproces. Voordat een fabrikant kan rapporteren, moet deze weten welke producten en versies getroffen zijn, of er echt sprake is van uitbuiting, welke gebruikers mogelijk impact ondervinden, welke mitigerende maatregelen er bestaan en wie bevoegd is om beslissingen te nemen.
Juridische en compliance-teams blijven belangrijk, maar zij kunnen geen technische bewijslast creëren nadat een incident eenmaal is begonnen. Een grote compliance-afdeling kan een gebrekkige productzichtbaarheid, onduidelijk eigenaarschap of trage technische triage niet compenseren.
Vijf vragen om deze week aan je teams te stellen
- Welke van onze producten vallen onder de CRA, inclusief producten die al op de markt zijn?
- Wie is verantwoordelijk voor de beslissing om te melden?
- Zouden we actieve uitbuiting binnen 24 uur kunnen vaststellen?
- Weten we hoe ENISA en de aangewezen CSIRT-coördinator in onze workflow passen?
- Zouden we de tijdslijn van bewustwording, triage, goedkeuring, indiening en gebruikerscommunicatie kunnen bewijzen?
Het management heeft de garantie nodig dat het proces in de praktijk werkt, niet alleen dat er een beleid op papier staat.
Het goede nieuws: de bouwstenen bestaan al
De meeste organisaties hoeven geen nieuwe beveiligingsdisciplines uit te vinden. Vulnerability management, product security incident response, threat modelling, software-inventarissen, incident response en veilige ontwikkelingspraktijken (secure development) zijn bekend terrein. De uitdaging is om ze te verbinden tot één operationeel proces dat tijdige beslissingen, betrouwbare bewijslast en proportionele communicatie oplevert.
Wil je weten waar je staat? Onze experts kunnen je helpen te controleren of jouw organisatie vandaag aan de CRA-meldingsplichten zou kunnen voldoen.
» CRA Reporting Readiness Check
Veelgestelde vragen
- Gelden de CRA-meldingsplichten voor producten die al op de markt zijn?
Ja. Volgens de richtsnoeren van de Commissie van juli 2026 zijn ze van toepassing vanaf 11 september 2026, ook op producten die vóór 11 december 2027 op de markt zijn gebracht. - Wanneer begint de 24-uursklok te lopen?
Wanneer de fabrikant, na een initiële beoordeling, een redelijke mate van zekerheid heeft dat een kwetsbaarheid actief wordt uitgebuit of dat een ernstig incident de beveiliging van het product in gevaar heeft gebracht. Niet bij elk vage signaal. - Waar worden de rapporten ingediend?
Via het Single Reporting Platform van ENISA, dat de informatie doorstuurt naar de relevante nationale CSIRT-coördinator, zoals het CWB in België.
Dit artikel biedt een praktische veiligheidsinterpretatie van de CRA en de richtsnoeren van de Europese Commissie. Het is geen juridisch advies.