Absence du bureau, absence de sécurité ?
Les cyberattaques sont de plus en plus personnalisées et ciblées. Les attaquants sont constamment à l’affût du moindre détail à exploiter pour créer des e-mails d’hameçonnage ou élaborer des stratégies d’ingénierie sociale convaincantes. Les messages d’absence du bureau constituent souvent une véritable mine d’informations.
Le problème ne réside pas dans la réponse automatique en elle-même, mais dans sa formulation.
Voici un exemple de ce qu’il ne faut surtout pas faire :
« Je serai absent du bureau jusqu’au 15 août, sans accès à mes e-mails. Pour toute question urgente, veuillez contacter ma collègue à l’adresse : sofie.janssens@entreprise.com. Je suis en vacances en Italie 🌞 – vous aurez de mes nouvelles après le 20 août ! »
Ce court message contient une multitude de détails utiles aux attaquants potentiels :
- Ils savent qui est actuellement indisponible.
- Ils peuvent cibler la personne de contact avec de fausses demandes urgentes, par exemple : « Sofie, je vous écris car un paiement urgent est toujours en attente. »
- Ils peuvent vous envoyer des e-mails d’hameçonnage ciblé dès votre retour, comme : « Bon retour ! Voici les factures du mois dernier. »
Ce qu’un simple message d’absence peut révéler
En résumé : un message d’absence mal rédigé transforme une formule de politesse en note de renseignement pour un attaquant. Il confirme une absence, nomme un remplaçant, et révèle parfois même des détails personnels comme une destination de vacances — tout ce qu’il faut pour rendre une tentative de phishing crédible.
5 astuces pour une réponse automatique sécurisée
Vous vous demandez probablement : comment rédiger correctement un message d’absence ? Voici cinq conseils pratiques pour réduire les risques de divulgation d’informations sensibles lorsque vous créerez votre prochain message d’absence.
-
Restez professionnel et vague
Indiquez votre absence sans révéler de détails personnels tels que des dates ou des lieux précis. Par exemple :
« Merci pour votre message. Je suis actuellement absent et je répondrai à votre e-mail dès que possible après mon retour. »
-
Utilisez une adresse e-mail générique comme contact d’urgence
Il est normal de vouloir assurer un suivi pendant votre absence, mais évitez d’exposer un(e) collègue à d’éventuelles tentatives de phishing. Plutôt que de fournir un nom et une adresse e-mail personnelle, privilégiez une adresse générique comme support@entreprise.com ou info@entreprise.com. Cela garantit la continuité du service tout en limitant les risques :
« Merci pour votre message. Je suis actuellement absent et je vous répondrai dès que possible à mon retour. Pour toute urgence, veuillez contacter notre équipe à l’adresse support@entreprise.com. »
-
Ne divulguez aucune information personnelle
Ne mentionnez pas vos destinations de vacances, votre numéro de téléphone personnel ou tout autre détail privé. Évitez également les emojis, photos ou anecdotes de voyage dans un message d’absence. Ces éléments sont plutôt faits pour les réseaux sociaux.
4. Créez un pare-feu humain pour votre organisation
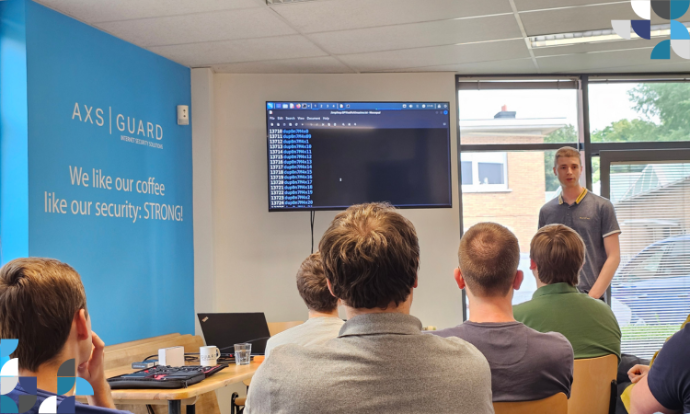
La technologie à elle seule ne suffit pas. Vos collaborateurs représentent la première ligne de défense. En formant régulièrement vos équipes à la cybersécurité, vous leur donnez les outils pour identifier et contrer les tentatives d’hameçonnage ou d’ingénierie sociale. Vous transformez ainsi chaque employé en acteur de la cybersécurité.
-
Informez vos collègues
N’oubliez pas d’informer vos collègues de votre absence. Cela leur permet de faire preuve de vigilance en cas de messages suspects prétendant venir de votre part. Cette mesure, bien que simple, est trop souvent oubliée dans les grandes structures, alors qu’elle joue un rôle clé dans une stratégie de sécurité efficace.
FAQ — e-mails d’absence et cybersécurité
Un e-mail d’absence peut-il vraiment servir au phishing ? Oui. Un message automatique qui nomme un remplaçant, donne des dates de retour précises ou révèle des détails personnels fournit à un attaquant l’information crédible et spécifique nécessaire pour construire un message de phishing ou d’ingénierie sociale convaincant.
Quelles informations ne jamais inclure dans un message d’absence ? Évitez les dates de voyage exactes, votre destination, le nom complet et l’adresse personnelle d’un collègue, les numéros de téléphone et tout détail personnel. Restez professionnel et vague.
Qui indiquer comme contact d’urgence ? Utilisez une adresse générique liée à une fonction, comme support@entreprise.com ou info@entreprise.com, plutôt que le nom d’un collègue précis. L’organisation reste joignable sans exposer une personne à des tentatives de phishing ciblées.
La technologie suffit-elle à prévenir ce type de risque ? Non. L’exploitation d’un message d’absence repose sur la confiance humaine, pas sur une faille technique. La protection la plus efficace reste une équipe bien informée, avec une formation régulière de sensibilisation en complément de bonnes pratiques de rédaction.
Curieux de savoir comment votre équipe réagirait face à une tentative de phishing ?
Un message d’absence est un petit exemple de l’importance des habitudes quotidiennes pour la sécurité. Découvrez les services de sensibilisation au phishing d’Approach Cyber pour voir comment une formation continue et des simulations aident votre équipe à repérer ces tentatives avant qu’elles ne réussissent.