Out-of-office = out-of-security?
Cyberaanvallen worden vandaag de dag steeds persoonlijker en gerichter. Aanvallers speuren naar kleine details die hen kunnen helpen om geloofwaardige phishingmails of social engineering-aanvallen op te zetten. En een out-of-office bericht is vaak een perfecte ingang en bron van informatie.
Het probleem zit hem meestal niet in het feit dat je een automatisch antwoord instelt, maar hoe je het formuleert.
Hieronder een voorbeeld van hoe het niet moet:
“Ik ben afwezig tot 15 augustus, zonder toegang tot e-mail. Voor dringende zaken, contacteer mijn collega sofie.janssens@bedrijf.be. Ik ben met vakantie in Italië 🌞 – je hoort na 20 augustus van me!”
Voor een potentiële hacker is dit voldoende om:
- Te weten wie tijdelijk onbereikbaar is.
- De vervanger gericht aan te vallen met valse verzoeken (“Sofie, ik had nog een dringende betaling openstaan.”).
- Gerichte spear phishing-mails te sturen zodra je terug bent (“Welkom terug! Hier je facturen van vorige maand.”).
Wat kan een simpel out-of-office bericht verraden?
Kort samengevat: een slordig out-of-office bericht verandert een gewone beleefdheidsboodschap in een informatiebron voor een aanvaller. Het bevestigt een afwezigheid, noemt een vervanger, en onthult soms zelfs persoonlijke details — alles wat nodig is om een phishingpoging geloofwaardig te maken.
5 slimme tips voor een veilige out-of-office
Nu vraag je je waarschijnlijk af: hoe doe ik het dan wel goed? Hieronder vind je 5 handige tips die ervoor zorgen dat je minder informatie prijsgeeft bij het instellen van je volgende out-of-office.
-
Houd het zakelijk en vaag
Zeg dat je afwezig bent, maar vermeld géén exacte data of locatie. Bijvoorbeeld:
“Bedankt voor je bericht. Ik ben momenteel afwezig en beantwoord je mail zo snel mogelijk na mijn terugkeer.”
-
Gebruik een algemeen mailadres als alternatief
Je wil klanten of externe contacten niet in het ongewisse laten, maar je wil ook geen onnodige persoonlijke info of contactgegevens verspreiden. Door een generiek e-mailadres te vermelden, zoals support@bedrijf.com of info@bedrijf.com, geef je mensen een duidelijk alternatief, zonder dat je een specifieke collega “blootstelt” aan gerichte aanvallen of impersonatiepogingen:
“Bedankt voor je bericht. Ik ben momenteel afwezig en beantwoord je mail zo snel mogelijk na mijn terugkeer. Voor dringende vragen kan je terecht bij ons team via support@bedrijf.com.”
-
Vermijd persoonlijke info
Geen vakantiebestemmingen, gsm-nummers of andere persoonlijke informatie. Foto’s van je vakantiebestemming kunnen leuk zijn voor social media, maar zijn niet bestemd voor een automatische mail of out-of-office.
4. Bouw een “Human Firewall” voor je organisatie
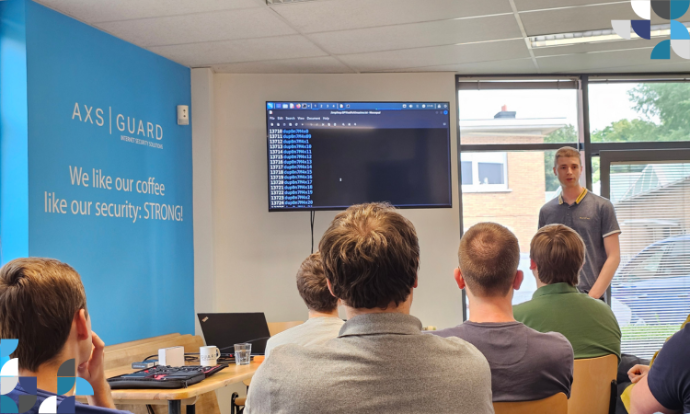
Door je team op te leiden in het herkennen van en omgaan met verdachte situaties, bouw je aan een “Human Firewall” die je organisatie beschermt. Dit kan door het aanbieden van regelmatige security awareness training voor je werknemers.
-
Informeer je collega’s intern over je afwezigheid
Een zeer simpele, maar geen onbelangrijke laatste tip. Eentje die aansluit bij de vorige tip, door het makkelijker te maken voor collega’s om louche praktijken te herkennen. Voor kleinere organisaties lijkt dit misschien vanzelfsprekend, maar voor grote bedrijven is dat niet altijd het geval. Zorg er dus voor dat je team weet dat je weg bent, zodat zij verdachte mails “zogezegd van jou” kunnen detecteren.
Veelgestelde vragen — out-of-office en cybersecurity
Kan een out-of-office bericht echt gebruikt worden voor phishing? Ja. Een automatisch bericht dat een vervanger noemt, exacte terugkeerdata geeft of persoonlijke details onthult, biedt een aanvaller de specifieke, geloofwaardige informatie die nodig is om een overtuigende phishing- of social engineering-boodschap op te stellen.
Welke informatie mag nooit in een out-of-office bericht staan? Vermijd exacte reisdata, je bestemming, de volledige naam en het persoonlijke e-mailadres van een collega, gsm-nummers en alle persoonlijke details. Blijf zakelijk en vaag.
Wie geef ik op als alternatief contact? Gebruik een generiek, functiegebonden adres zoals support@bedrijf.com of info@bedrijf.com in plaats van de naam van een specifieke collega. Zo blijft de organisatie bereikbaar zonder één persoon bloot te stellen aan gerichte phishingpogingen.
Is technologie voldoende om dit risico te voorkomen? Nee. Misbruik van een out-of-office bericht steunt op menselijk vertrouwen, niet op een technische kwetsbaarheid. De meest doeltreffende bescherming blijft een goed geïnformeerd team, met regelmatige awareness training naast verstandige gewoontes bij het opstellen van berichten.
Benieuwd hoe jouw team zou reageren op een phishingpoging?
Een out-of-office bericht is een klein voorbeeld van hoe belangrijk dagelijkse gewoontes zijn voor veiligheid. Ontdek de phishing- en bewustzijnsdiensten van Approach Cyber om te zien hoe voortdurende training en simulaties je team helpen om zulke pogingen te herkennen voordat ze slagen.