Qu’est-ce qu’un centre d’opérations de sécurité (SOC) ?
Un centre d’opérations de sécurité (SOC) est une équipe centralisée de professionnels de la sécurité qui utilise diverses technologies pour surveiller en permanence l’activité du réseau, les journaux système et le comportement des utilisateurs afin de détecter d’éventuelles cybermenaces. Fonctionnant 24 heures sur 24, cette équipe analyse l’infrastructure et les activités informatiques pour identifier, qualifier et répondre aux menaces de manière appropriée.
La mise en place et la gestion d’un SOC interne s’avèrent souvent complexes et coûteuses pour de nombreuses organisations : les analystes SOC sont rares et onéreux, et difficiles à mobiliser en continu. C’est pourquoi de nombreuses organisations font appel à un service de détection et réponse managée (MDR), dans lequel un centre d’opérations de sécurité externe prend en charge ces fonctions pour leur compte.
Qu’est-ce que le SIEM, et quel est son rôle dans un SOC ?
La gestion des informations et des événements de sécurité (SIEM) est la technologie qui constitue le socle de la plupart des SOC. Une plateforme SIEM collecte, agrège et analyse les journaux provenant de divers dispositifs de sécurité, tels que les pare-feu, les serveurs d’authentification ou les systèmes de détection d’intrusion (IDS). Ces journaux sont centralisés puis comparés à des règles prédéfinies pour détecter des menaces potentielles, des attaques DDoS aux tentatives de connexion suspectes, en passant par le phishing, l’injection de code ou les ransomwares.
Le SIEM est un outil puissant, mais pas autonome : il nécessite des analystes compétents pour interpréter les alertes, enquêter sur ce qui compte vraiment, et décider de l’action à mener. Sans cette expertise, l’efficacité du SIEM est considérablement réduite, ce qui explique pourquoi SIEM et SOC sont presque toujours évoqués ensemble, et apportent rarement de valeur isolément.
Qu’est-ce que le SOAR, et en quoi diffère-t-il du SIEM ?
Security Orchestration, Automation and Response (SOAR) désigne une catégorie de logiciels qui va un pas plus loin que le SIEM. Là où le SIEM centralise et corrèle les données pour générer des alertes à investiguer par un humain, le SOAR s’appuie sur des playbooks prédéfinis, souvent renforcés par l’intelligence artificielle, pour déclencher automatiquement une action, comme l’isolement d’un poste infecté ou le blocage d’un trafic malveillant.
Les avantages recherchés dans une solution SOAR sont constants :
- Rapidité : réduction du temps moyen de détection (MTTD) et du temps moyen de restauration (MTTR).
- Automatisation de la réponse : les playbooks déclenchent une réaction cohérente et pré-approuvée face à des types d’incidents connus.
- Compréhension du contexte : le SOAR croise plusieurs sources de données à la fois, donnant aux analystes une vision plus complète, plus rapidement.
Le SOAR est parfois présenté comme un successeur du SIEM. Dans les faits, il est plus juste de le voir comme un complément : le SIEM centralise et corrèle les données, le SOAR automatise ce qui se passe ensuite.
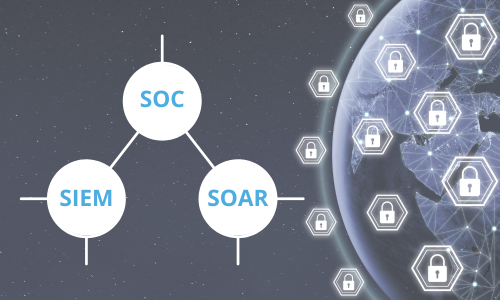
SOC, SIEM et SOAR : comment les trois s’articulent
SOC, SIEM et SOAR répondent à trois questions différentes :
- SOC : qui surveille, 24 heures sur 24 ?
- SIEM : d’où viennent les données, et que signifient-elles ?
- SOAR : que se passe-t-il automatiquement une fois la menace confirmée ?
Un SIEM génère les alertes ; une plateforme SOAR peut agir automatiquement sur certaines d’entre elles ; et c’est le SOC, l’équipe humaine, qui pilote l’ensemble du processus, décide ce qui nécessite une investigation approfondie, et reste responsable du résultat. Aucun des trois ne remplace les autres : un SOC sans SIEM a une visibilité limitée, un SIEM sans SOC produit des alertes que personne ne consulte, et un SOAR sans SOC pour le superviser risque d’automatiser la mauvaise réponse.
Pourquoi la détection et la réponse comptent pour NIS2 et les autres obligations de conformité
La surveillance continue et la détection d’incidents ne relèvent pas seulement des bonnes pratiques. Dans le cadre de NIS2, les organisations concernées dans l’UE sont censées disposer de processus permettant de détecter et de traiter les incidents, et de notifier les incidents importants dans des délais stricts. Un dispositif SOC, SIEM et SOAR documenté, qu’il soit géré en interne ou via un prestataire MDR, est l’un des moyens les plus clairs de démontrer que cette obligation est respectée.
Pourquoi la plupart des organisations font gérer SOC, SIEM et SOAR via un service MDR, plutôt qu’en interne
Gérer SOC, SIEM et SOAR en interne implique de financer une présence 24/7, des outils spécialisés et un réglage continu, une charge de coûts et de compétences que peu d’organisations, hors très grandes entreprises, peuvent justifier. C’est pourquoi la détection et réponse managée (MDR) est devenue le modèle par défaut : un prestataire externe exploite la chaîne SOC, SIEM et SOAR pour le compte du client, dans le cadre d’engagements de surveillance et d’escalade définis contractuellement.
Approach Cyber propose ce service au sein de son offre Continuous Operations, en combinant un centre d’opérations de sécurité actif 24/7, une détection pilotée par SIEM et une réponse automatisée de type SOAR, sur la plateforme souveraine AXS Guard. [À VALIDER : ne mentionner un SLA ou un délai d’intervention précis que s’il correspond à l’offre contractuelle réelle en vigueur.]
Vous ne savez pas si votre organisation a besoin d’un SOC, ou si externaliser la détection et la réponse est plus pertinent pour votre équipe ? Parlez-en à l’un de nos experts sécurité pour évaluer votre situation actuelle.
Foire aux questions
Quelle est la différence entre SOC, SIEM et SOAR ?
Le SOC est l’équipe, le SIEM est la technologie qui centralise et analyse les données de sécurité, et le SOAR est la technologie qui automatise la réponse. Un SOC utilise généralement le SIEM et le SOAR pour accomplir sa mission.
Ai-je besoin d’un SIEM si j’utilise déjà un SOAR ?
Oui. Dans la plupart des configurations, le SOAR s’appuie sur le SIEM, ou une source de données équivalente, pour savoir à quoi répondre. Ce sont des technologies complémentaires, pas substituables.
Qu’est-ce que la détection et réponse managée (MDR) ?
Le MDR est un service dans lequel un prestataire externe assure les fonctions SOC, SIEM et SOAR pour votre compte, afin que vous bénéficiiez d’une surveillance et d’une réponse 24/7 sans construire cette capacité en interne.
Une PME peut-elle bénéficier du MDR ?
Oui. Le MDR a été conçu pour les organisations qui ne peuvent pas justifier un SOC interne complet, et c’est l’un des moyens les plus courants pour des équipes sécurité plus restreintes d’obtenir une couverture 24/7.