Wat is een Security Operations Center (SOC)?
Een Security Operations Center (SOC) is een centraal beveiligingsteam dat met behulp van verschillende technologieën voortdurend de netwerkactiviteit, systeemlogs en het gedrag van gebruikers monitort op zoek naar mogelijke cyberdreigingen. Het SOC werkt 24 op 7, analyseert de IT-infrastructuur en de activiteiten daarop, en reageert gepast wanneer er iets misloopt.
Een SOC neemt het beheer van beveiligingsapparaten en operationele platformen op zich: analisten monitoren, implementeren wijzigingen en formuleren aanbevelingen om de IT-infrastructuur van een organisatie te beveiligen. De meeste organisaties kunnen zich geen volwaardig in-house SOC veroorloven, omdat de vereiste technologieën en processen complex zijn en diepgaande expertise vragen. Dergelijke specialisten zijn schaars en duur, en moeilijk 24/7 inzetbaar. Daarom besteden veel organisaties deze taken uit aan een managed detection and response (MDR)-dienst, waarbij een extern Security Operations Center deze functies voor hen opneemt.
Wat is SIEM, en welke rol speelt het binnen een SOC?
Security Information and Event Management (SIEM) is de technologie waarop de meeste SOC’s draaien. Een SIEM-platform verzamelt, centraliseert en analyseert logs uit uiteenlopende beveiligingstools, zoals firewalls, authenticatieservers of intrusion detection-systemen (IDS). Gebeurtenissen worden vergeleken met vooraf gedefinieerde regels om potentiële dreigingen of anomalieën te detecteren, van DDoS-aanvallen en verdachte inlogpogingen tot phishing, code-injectie en ransomware.
SIEM is een krachtige, maar geen technologie die op zichzelf kan functioneren: er zijn bekwame analisten nodig om de meldingen te interpreteren, de relevante gevallen te onderzoeken en de juiste actie te bepalen. Zonder die expertise levert SIEM veel minder waarde op, wat verklaart waarom SIEM en SOC vrijwel altijd samen worden besproken en zelden op zichzelf waarde bieden.
Wat is SOAR, en hoe verschilt het van SIEM?
Security Orchestration, Automation and Response (SOAR) is een categorie van tools die een stap verder gaat dan SIEM. Waar SIEM data centraliseert en met elkaar in verband brengt om meldingen te genereren die een analist moet onderzoeken, gebruikt SOAR vooraf gedefinieerde playbooks, vaak versterkt met artificiële intelligentie, om automatisch actie te ondernemen, zoals het isoleren van een geïnfecteerd toestel of het blokkeren van kwaadaardig verkeer.
De voordelen die organisaties zoeken in SOAR zijn steeds dezelfde:
- Snelheid: een kortere gemiddelde detectietijd (MTTD) en gemiddelde hersteltijd (MTTR).
- Automatisering van de respons: playbooks activeren een consistente, vooraf goedgekeurde reactie op gekende soorten incidenten.
- Context: SOAR combineert meerdere gegevensbronnen tegelijk, waardoor analisten sneller een vollediger beeld krijgen.
SOAR wordt soms voorgesteld als een opvolger van SIEM. In de praktijk is het correcter om het te zien als een aanvulling: SIEM centraliseert en correleert de data, SOAR automatiseert wat daarna gebeurt.
SOC, SIEM en SOAR: hoe ze samen werken
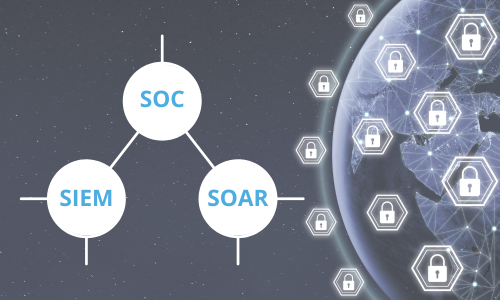
SOC, SIEM en SOAR beantwoorden elk een andere vraag:
- SOC: wie houdt toezicht, 24 uur per dag?
- SIEM: waar komt de data vandaan, en wat betekent ze?
- SOAR: wat gebeurt er automatisch zodra een dreiging bevestigd is?
Een SIEM genereert de meldingen; een SOAR-platform kan op een deel daarvan automatisch reageren; en het is het SOC, het menselijke team, dat het geheel aanstuurt, bepaalt wat verder onderzoek vereist, en verantwoordelijk blijft voor het resultaat. Geen van de drie vervangt de andere: een SOC zonder SIEM heeft weinig zicht op wat er gebeurt, een SIEM zonder SOC genereert meldingen die niemand bekijkt, en SOAR zonder een SOC dat toezicht houdt, riskeert de verkeerde respons te automatiseren.
Waarom detectie en respons belangrijk zijn voor NIS2 en andere compliance-verplichtingen
Continue monitoring en incidentdetectie zijn niet zomaar goede praktijk. Onder NIS2 worden organisaties die onder het toepassingsgebied vallen, verwacht processen te hebben om incidenten te detecteren en te behandelen, en om significante incidenten binnen strikte termijnen te melden. Een gedocumenteerde SOC-, SIEM- en SOAR-opzet, ongeacht of die intern of via een MDR-partner wordt beheerd, is een van de duidelijkste manieren om aan te tonen dat aan deze verplichting wordt voldaan.
Waarom de meeste organisaties SOC, SIEM en SOAR laten beheren via een MDR-dienst, niet intern
SOC, SIEM en SOAR intern beheren betekent investeren in 24/7-bemanning, gespecialiseerde tools en voortdurende bijsturing, een kosten- en kennislast die weinig organisaties, buiten de grootste ondernemingen, kunnen verantwoorden. Daarom is managed detection and response (MDR) het standaardmodel geworden: een externe partner beheert de SOC-, SIEM- en SOAR-stack voor de klant, binnen de monitoring- en escalatieafspraken die contractueel zijn vastgelegd.
Approach Cyber levert dit via zijn Continuous Operations-aanbod, waarbij een 24/7 Security Operations Center wordt gecombineerd met SIEM-gestuurde detectie en SOAR-achtige geautomatiseerde respons, op het soevereine AXS Guard-platform.
Weet je niet zeker of je organisatie een SOC nodig heeft, of of het uitbesteden van detectie en respons beter past bij je team? Spreek met een van onze security-experts om je huidige situatie te laten evalueren.
Veelgestelde vragen
Wat is het verschil tussen SOC, SIEM en SOAR?
Het SOC is het team, SIEM is de technologie die securitydata centraliseert en analyseert, en SOAR is de technologie die de respons automatiseert. Een SOC gebruikt doorgaans zowel SIEM als SOAR om zijn taak uit te voeren.
Heb ik een SIEM nodig als ik al SOAR gebruik?
Ja. In de meeste opzetten steunt SOAR op SIEM, of een gelijkwaardige gegevensbron, om te weten waarop het moet reageren. Het zijn complementaire technologieën, geen vervangers van elkaar.
Wat is managed detection and response (MDR)?
MDR is een dienst waarbij een externe partner de SOC-, SIEM- en SOAR-functies voor jou uitvoert, zodat je 24/7-monitoring en respons krijgt zonder die capaciteit zelf te moeten opbouwen.
Kan een kmo baat hebben bij MDR?
Ja. MDR is ontwikkeld voor organisaties die geen volwaardig in-house SOC kunnen verantwoorden, en is een van de meest gangbare manieren waarop kleinere securityteams 24/7-dekking krijgen.
Heb je nog vragen?